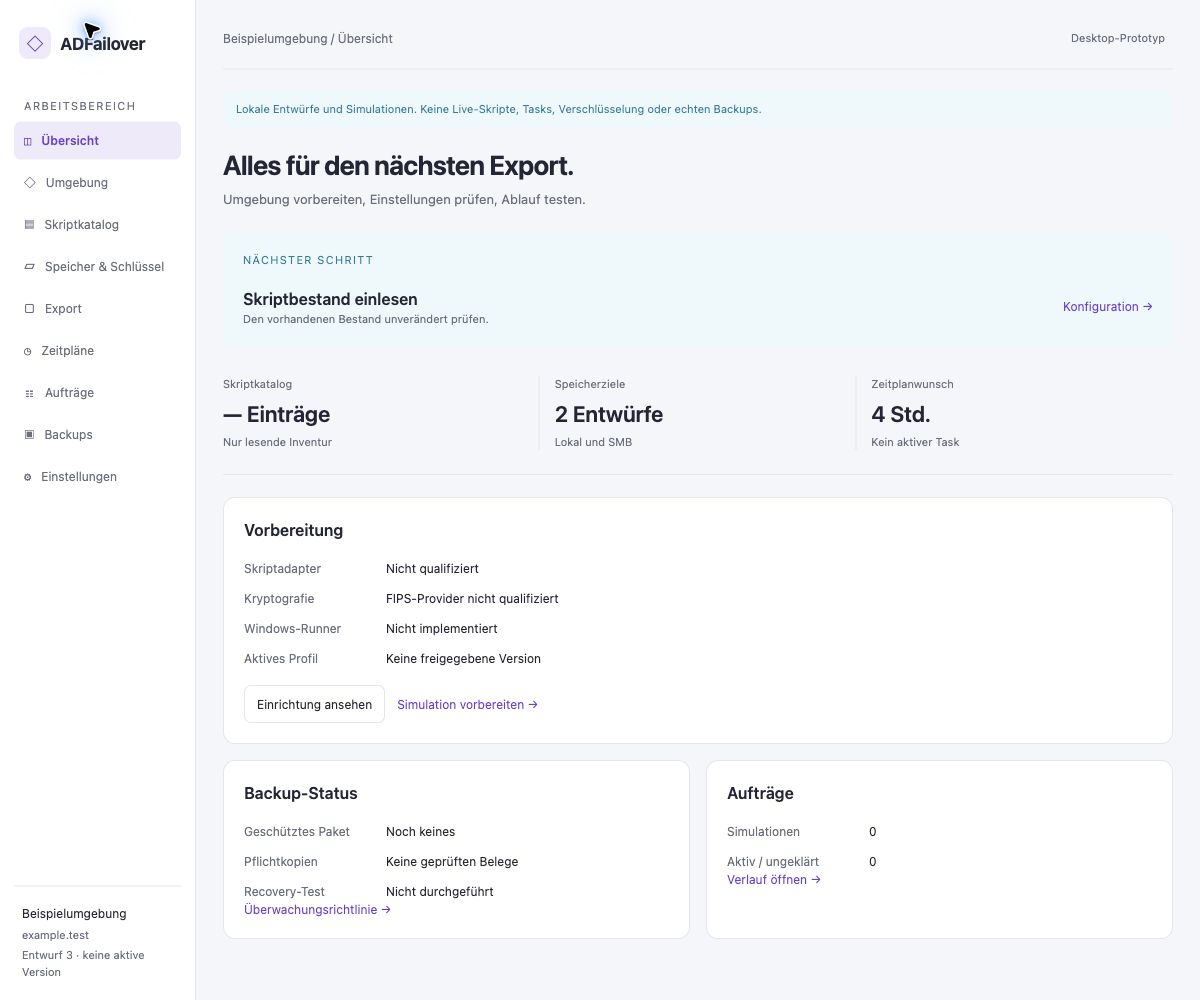
Zuerst den Rahmen klären.
Quelle, Wiederherstellungsziel und Ausführungskonto getrennt erfassen. Änderungen prüfen und als versionierten Entwurf speichern.
Ein gespeicherter Entwurf ist noch keine betriebliche Freigabe.
Vorhandene PowerShell-Kompetenz.
Eine neue, klare Oberfläche.
ADFailover ergänzt die bestehende Suite um ein Go-Framework mit grafischer Bedienung. Für IT-Teams, die Abläufe verstehen, vorbereiten und später kontrolliert ausführen wollen.

Aus einzelnen Arbeitsschritten wird ein nachvollziehbarer Arbeitsablauf.
Die vorhandene ADFailover-Suite enthält PowerShell-Module für logische AD-Exporte und gezielte Importe: von OUs, Benutzern und Gruppen bis zu GPOs, DNS, DHCP, Freigaben und ACL-Zuordnung.
Das ergänzende Framework führt Konfiguration, Skriptbestand und Aufträge in einer Oberfläche zusammen. Es soll geprüfte Skriptversionen unverändert einbinden und ihre Ergebnisse nachvollziehbar machen.
Suite und Framework unterscheidenAusgewählte Arbeitsabläufe der aktuellen GUI.
Demo-Galerie · nur synthetische Beispiele
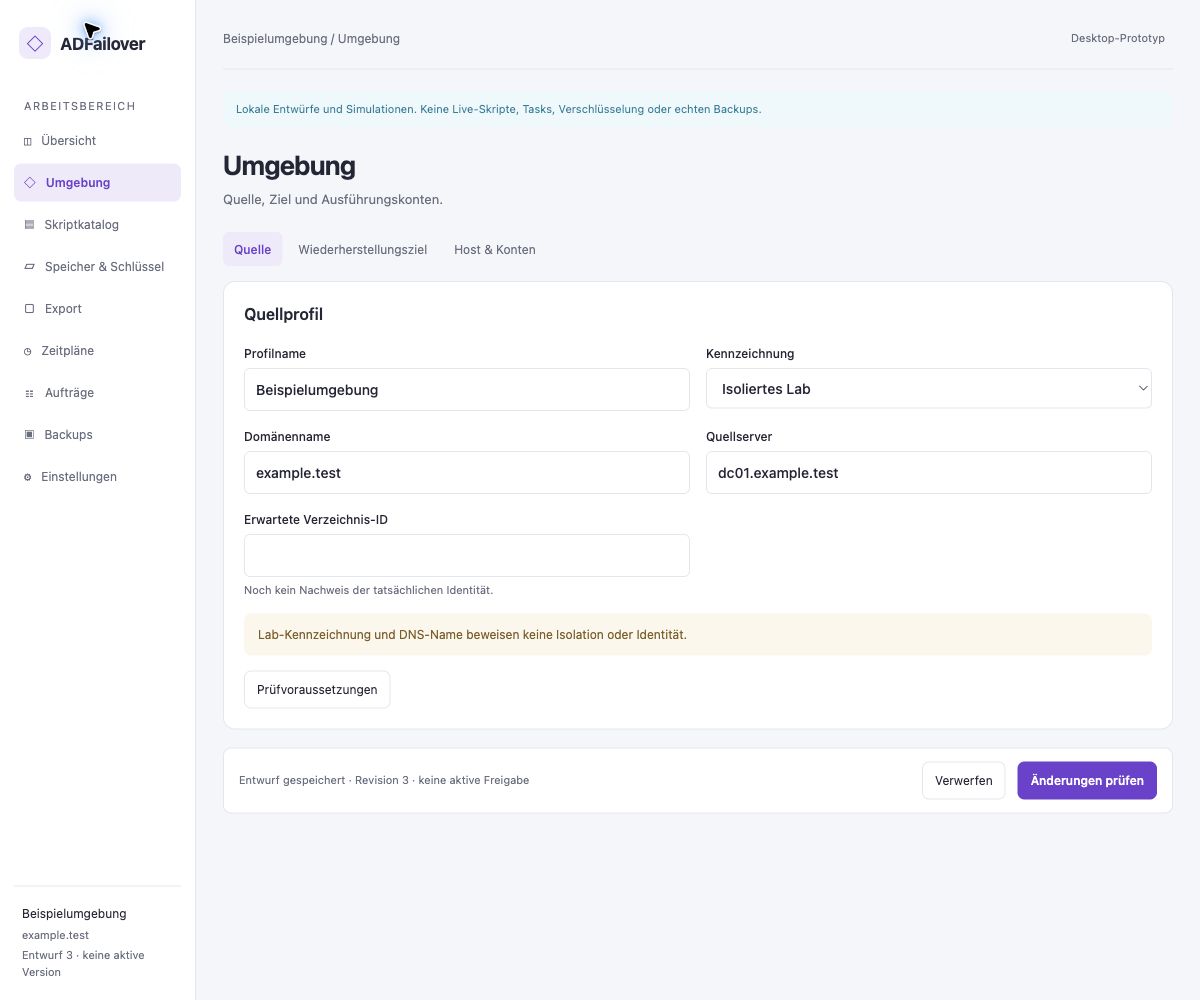
Quelle, Wiederherstellungsziel und Ausführungskonto getrennt erfassen. Änderungen prüfen und als versionierten Entwurf speichern.
Ein gespeicherter Entwurf ist noch keine betriebliche Freigabe.
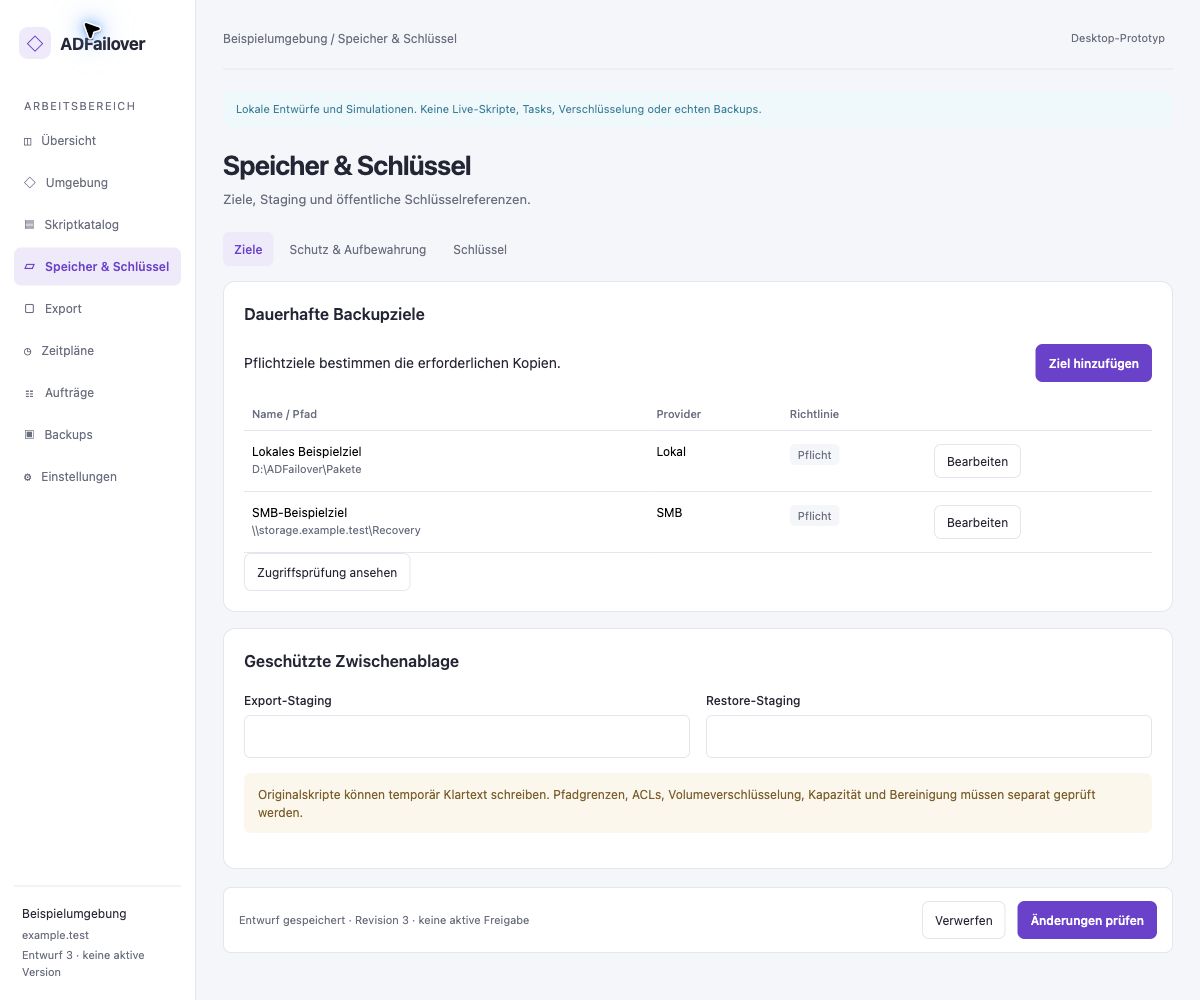
Lokale Verzeichnisse, SMB-Ziele, Aufbewahrungswünsche und öffentliche Schlüsselreferenzen an einem Ort vorbereiten.
Pfade werden geprüft. Zugriff, Kapazität und Schlüsselverwendung sind noch nicht nachgewiesen.

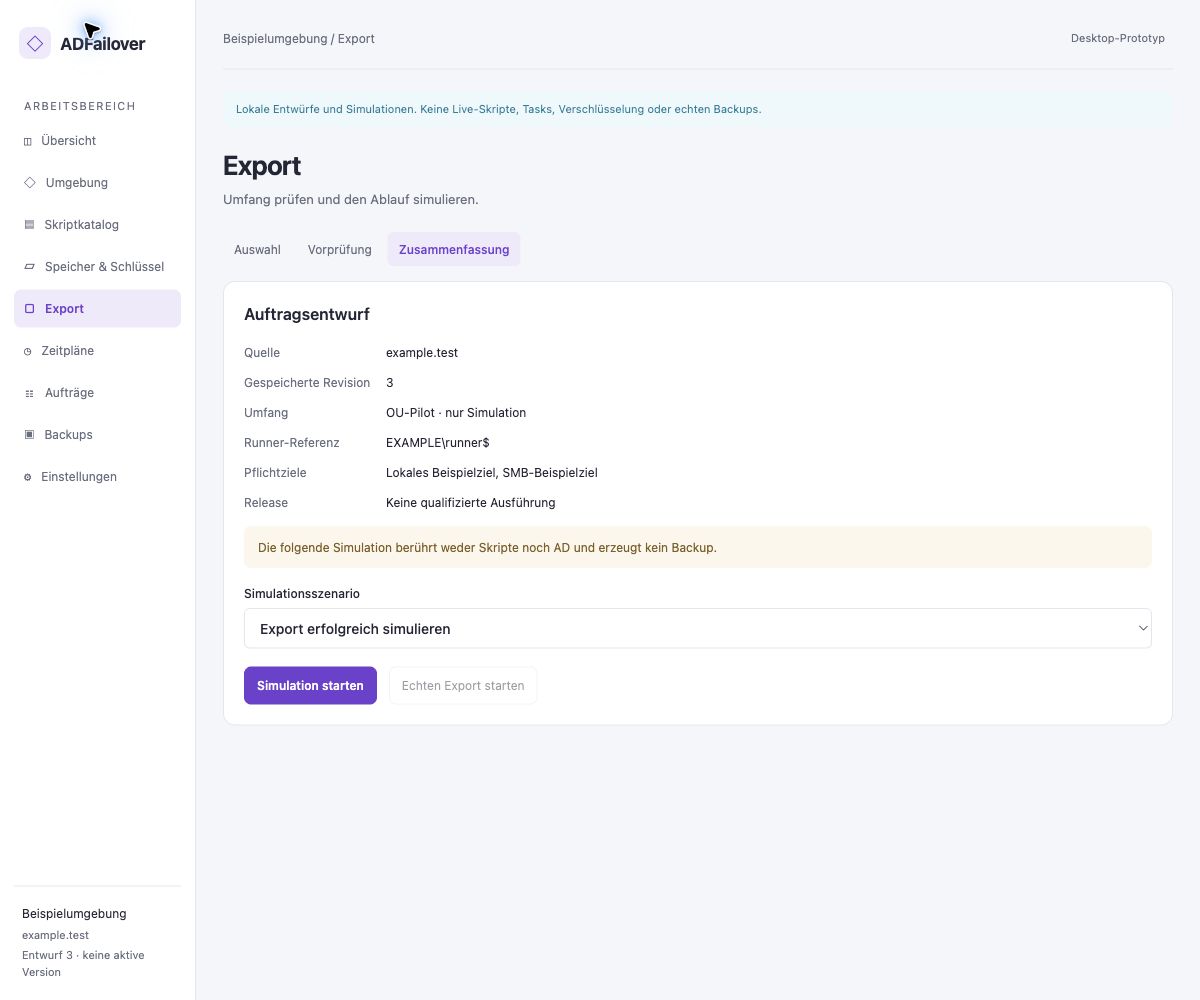
Den ausgewählten Umfang ansehen und einen synthetischen Auftrag durchspielen. Erfolg, Fehler und unklare Ausgänge bleiben unterscheidbar.
Eine Simulation erzeugt kein Backup und führt keine PowerShell-Skripte aus.

So ist der operative Ablauf vorgesehen.
Die Verbindung vom Framework zur Infrastruktur
ist noch in Entwicklung.
Quellen und Zielrollen klar trennen.
Ihre UmgebungGo-Auftrag und separater Windows-Prozess.
Live-Pfad geplantOriginale bleiben unverändert. Adapter binden feste Versionen.
Suite vorhanden · Integration geplantErgebnisse prüfen, schützen und dokumentieren.
GeplantPakete ablegen und Kopien nachweisen.
Übertragung geplantGeschütztes Paket Schlüssel & Integrität prüfen Ziel bestätigen & freigeben qualifizierter Restore
Diese Website ist kein Teil des Backup-Pfads. Cloudflare hostet ausschließlich die Produktwebsite. AD-Daten, Zugangsdaten und Backups werden weder an diese Website noch an ihren Worker übertragen.
Das Sicherheitskonzept gibt die Richtung vor. Seine operative Umsetzung und Qualifikation sind noch offen.
Geplant sind qualifizierte Skript- und Abhängigkeitsversionen, begrenzte Berechtigungen sowie Aufträge mit festgelegter Konfiguration und prüfbaren Ergebnissen.
Vorgesehen: ein FIPS-validiertes Kryptografiemodul, ein betrieblicher Recovery-Schlüssel und ein separat verwahrter Offline-Schlüssel. Provider, Betriebsmodus und Schlüsselverfahren müssen noch qualifiziert werden.
Keine FIPS-Zertifizierung des Gesamtprodukts.Der Betreiber sichert Hosts ab, verwaltet Konten und ACLs, benennt Schlüsselverantwortliche, überwacht Aufträge und führt regelmäßige Wiederherstellungstests durch.
Logische Exporte sind kein zugesichertes vollständiges System-State- oder Forest-Backup.
Belegt, geplant und noch zu prüfen.
Stand: 12. Oktober 2026
macOS-Bedienproben und Windows-x64-Kompilierung sind dokumentiert.
Geplanter Umfang. Diese Live-Funktionen sind noch nicht implementiert.
Kein zugesagter Liefertermin. Keine Produktionsfreigabe.
Server 2016 ist als Zielsystem vorgesehen; der Framework-Host ist neuer. Eine macOS-Oberfläche bedeutet weder lokale AD-Ausführung noch eine bereits vorhandene Fernsteuerung eines Windows-Workers.
Die wichtigsten Grenzen und
Zusammenhänge auf einen Blick.
Nein. Das Konzept bindet unveränderte, exakt festgelegte Skriptversionen über gesondert geprüfte Adapter ein. Heute liest die GUI den Skriptbestand ausschließlich. Eine lesbare Datei oder ein Hash ist noch keine Ausführungsfreigabe.
Die Originalsuite enthält PowerShell-Module für AD- und Infrastruktur-Exporte, gezielte Importe sowie ACL-Zuordnung. Das neue Framework ergänzt Bedienung, Konfigurationsentwürfe und Simulationen. Seine produktive Orchestrierung, Paketierung und Wiederherstellung müssen noch umgesetzt und qualifiziert werden.
Der Prototyp wurde auf macOS Apple Silicon bedient und für Windows x64 kompiliert. Native Windows-Tests stehen aus. Der geplante operative Pfad nutzt Windows PowerShell 5.1 auf einem neueren Windows-Frameworkhost. Server 2016 ist als verwaltetes Ziel vorgesehen; konkrete Versionen und Module müssen geprüft werden. macOS führt keine AD-Skripte lokal aus. Eine Fernsteuerung eines Windows-Workers ist noch nicht vorhanden.
Lokale Windows-Verzeichnisse und SMB-Freigaben sind für den ersten operativen Umfang vorgesehen. Die GUI kann dafür Entwürfe verwalten. Reale Übertragung, Zugriffstests, Kapazitätsmessung und automatische Löschung anhand der Aufbewahrungsregeln sind noch nicht implementiert.
Das Framework erzeugt derzeit keine echten Backups und verschlüsselt keine Pakete. Vorgesehen ist ein FIPS-validiertes Kryptografiemodul in qualifizierter Konfiguration. Auswahl, Integration und Betriebsnachweise stehen aus. Dies wäre keine FIPS-Zertifizierung des Gesamtprodukts.
In der GUI lassen sich Intervalle, Start und Zeitzone entwerfen und kommende Termine anzeigen. Eine Windows-Aufgabe wird dadurch nicht angelegt. Geplant ist ein geschützter, genehmigter Exportplan mit einem eigenen Go-Runner im Windows Task Scheduler. Recovery bleibt manuell.
Die Originalskripte enthalten modulabhängige Import- und Recovery-Funktionen. Das Framework bietet bisher nur eng begrenzte Recovery-Simulationen. Ein echter Restore braucht qualifizierte Adapter, Paket- und Zielprüfung, manuelle Freigabe und Lab-Nachweise. Logische Exporte sind kein zugesichertes vollständiges System-State- oder Forest-Backup.
Der interne Windows-Teststand ist ein unsigniertes portables x64-Paket. Ein interaktiver Desktop und separat installiertes WebView2 sind erforderlich; Go und Node werden auf dem Testhost nicht benötigt. Es werden kein Dienst und kein Scheduler eingerichtet. Ein signierter Produktionsinstaller und ein qualifizierter Offline-Installationsweg stehen aus. Diese Website verteilt keine Desktop-Binaries.
Nein. Die Produktwebsite erhält keine AD-Daten, Zugangsdaten oder Backups. Die Ansichten zeigen ausschließlich synthetische Beispiele. Die Galerie arbeitet lokal im Browser. Beim normalen Websiteaufruf verarbeitet der Hostinganbieter technisch notwendige Verbindungsdaten; Einzelheiten stehen im Datenschutz.
Entdecken Sie den Prototyp und den Weg zum
qualifizierten Windows-Betrieb.